
Wdrożenie NIS2 — System Zarządzania Bezpieczeństwem Informacji zgodny z KSC i dyrektywą NIS2
Wdrażamy w firmie to, czego wymaga nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa: SZBI, analizę ryzyka, polityki, obsługę incydentów i zgłaszanie do CSIRT, nadzór nad łańcuchem dostaw, szkolenie kierownictwa oraz ciągłość działania. Potem utrzymujemy system w jednym abonamencie od 2 500 zł netto miesięcznie — bez jednorazowej opłaty za wdrożenie.
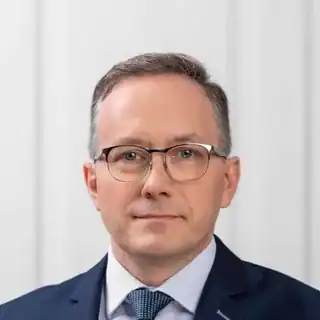
„Wdrożenie NIS2 to nie segregator na półkę. Budujemy SZBI, który da się pokazać zarządowi, organowi i CSIRT-owi — dokumenty piszemy my, Wy je akceptujecie.”
Rozmawiasz z: Tomasz Czarnecki, Prezes Zarządu DOIT.BIZ · Audytor ISO 27001
Sprawdźmy, od czego zacząć wdrożenie NIS2
20 minut rozmowy. Ustalimy, czy jesteście podmiotem kluczowym lub ważnym, co już macie (w tym wpis do Wykazu KSC i ewentualny raport z audytu NIS2) i co trzeba domknąć do obowiązków ustawowych. Bez przygotowania z Waszej strony.
- Odpowiadamy w 1 godzinę roboczą
- Rozmowa bezpłatna
- Bez zobowiązań
Nie wysyłamy ofert masowych. Dane przetwarzamy zgodnie z RODO.
Kiedy warto zająć się wdrożeniem NIS2
Jeśli choć jeden punkt dotyczy Waszej firmy, 20 minut rozmowy wystarczy, żeby ustalić zakres:
- Jesteście (lub możecie być) podmiotem kluczowym albo ważnym w rozumieniu znowelizowanej ustawy o KSC i potrzebujecie działającego SZBI, a nie samej diagnozy.
- Macie już raport z audytu NIS2 albo inną listę luk i chcecie, żeby ktoś przeprowadził wdrożenie do końca.
- Termin wdrożenia obowiązków — 3 kwietnia 2027 r. dla podmiotów, które w dniu wejścia nowelizacji spełniały kryteria ustawowe — zbliża się, a dokumentacja i procedury nadal są rozproszone.
- Kierownik ma odpowiadać za cyberbezpieczeństwo i potrzebuje szkolenia oraz cyklu raportowania do zarządu.
- Klienci albo podmioty kluczowe w Waszym łańcuchu dostaw wymagają dowodów: polityk, umów, gotowości incydentowej i planu ciągłości.
- Chcecie oprzeć obowiązki KSC / NIS2 o SZBI i — jeśli ma to sens — o ISO/IEC 27001:2022, zamiast prowadzić dwa niespójne projekty.
Wdrożenie NIS2 — system, który da się pokazać zarządowi, organowi i CSIRT-owi
Wdrożenie NIS2 to nie artykuł o dyrektywie i nie segregator „na półkę”. To zbudowanie i uruchomienie w organizacji Systemu Zarządzania Bezpieczeństwem Informacji wymaganego ustawą o krajowym systemie cyberbezpieczeństwa: kto za co odpowiada, jakie ryzyka są zaakceptowane, jakie procedury działają w praktyce i jakie dowody zostaną po incydencie albo kontroli.
Nowelizacja ustawy o KSC wdrażająca dyrektywę NIS2 obowiązuje w Polsce od 3 kwietnia 2026 r. (ustawa z 23 stycznia 2026 r., Dz.U. 2026 poz. 252). Dla podmiotów kluczowych i ważnych, które w dniu wejścia przepisów spełniały kryteria ustawowe, Ministerstwo Cyfryzacji podaje m.in. takie terminy:
- wpis do Wykazu KSC — do 3 października 2026 r. (termin już minął; jeśli wpisu jeszcze nie ma, trzeba go uporządkować w pierwszej kolejności);
- wdrożenie obowiązków, w tym SZBI, oraz podłączenie do systemu S46 — do 3 kwietnia 2027 r.;
- pierwszy obowiązkowy audyt cyberbezpieczeństwa — do 3 kwietnia 2028 r. (podmioty kluczowe, które nie były wcześniej operatorami usługi kluczowej), potem co najmniej raz na trzy lata.
Kary administracyjne za większość obowiązków — według komunikatu Ministerstwa Cyfryzacji — będą mogły być nakładane po 3 kwietnia 2028 r. To nie jest powód, żeby czekać. Wdrożenie SZBI, procedur incydentowych i nadzoru kierownika trzeba zdążyć zrobić wcześniej, przećwiczyć i utrzymać. Pułapy kar, które już opisujemy przy audycie NIS2, sięgają 10 mln EUR albo 2% obrotu dla podmiotów kluczowych oraz 7 mln EUR albo 1,4% obrotu dla podmiotów ważnych. Problemem nie jest sama kwota. Problemem jest brak dowodów, że kierownictwo realnie nadzorowało cyberbezpieczeństwo.
NIS2 a ISO 27001. ISO 27001 nie zastępuje NIS2 i nie jest certyfikatem zgodności z KSC. Dobrze wdrożony SZBI według ISO/IEC 27001:2022 jest jednak w praktyce szkieletem tych samych obszarów: ryzyko, zabezpieczenia, ciągłość, dostawcy, incydenty i przegląd zarządu. Można to prowadzić jako jeden program — nie jako dwa równoległe projekty.
Źródła: Dyrektywa NIS2 (EUR-Lex) · Ustawa nowelizująca KSC — Dz.U. 2026 poz. 252 · Ministerstwo Cyfryzacji — wejście przepisów · Obowiązki podmiotów kluczowych i ważnych · Zgłaszanie incydentów (gov.pl)
Doświadczenie, na którym opieramy wdrożenie NIS2
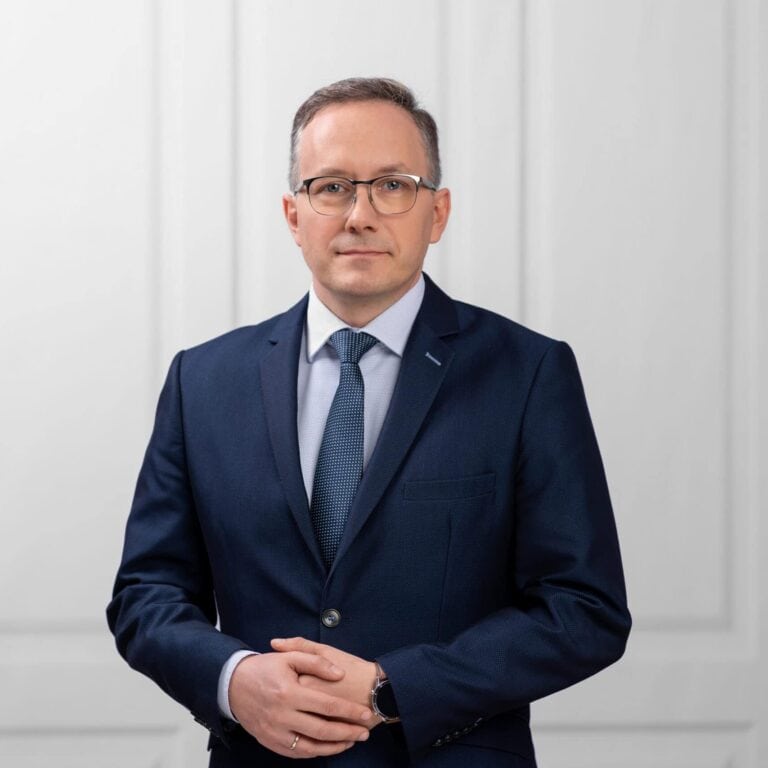
Łączymy praktykę ochrony danych, cyberbezpieczeństwa, zarządzania ryzykiem, ISO 27001 i pracę z zarządami. Dokumenty piszemy my, Wy je akceptujecie. NDA na start, imienny opiekun.
Co ryzykujesz bez wdrożonego SZBI zgodnego z KSC?
Sama świadomość dyrektywy albo niedokończony audyt nie wystarczy przy incydencie, pytaniu kontrahenta albo pierwszym obowiązkowym audycie.
Brak dowodu należytej staranności
Polityki „gdzieś na dysku” nie pokażą, że kierownik nadzorował ryzyka, incydenty i dostawców.
Niedziałająca ścieżka zgłoszeń do CSIRT
Bez ról, szablonów i dostępu do S46 organizacja traci godziny właśnie wtedy, gdy liczą się terminy 24 i 72 godzin.
Luka w łańcuchu dostaw
Dostawcy IT, chmury, hostingu i serwisu mogą generować ryzyka, których formalnie nie kontrolujecie, a kontrahenci i tak będą pytać o dowody.
Odpowiedzialność kierownika
Ustawa wprowadza odpowiedzialność kierownika podmiotu kluczowego i ważnego za zadania z zakresu cyberbezpieczeństwa oraz obowiązek odpowiedniego szkolenia. Tego nie da się „dopisać przed kontrolą”.
Poślizg przed 3 kwietnia 2027 r.
Im później ruszy wdrożenie, tym trudniej przećwiczyć procedury, podłączyć S46 i zostawić sobie bufor na poprawki.
Rozjazd NIS2, RODO i ISO 27001
Trzy silosy dokumentacji zamiast jednego systemu, który da się utrzymać.
Nie wiecie, czy w ogóle podlegacie pod KSC? Zaczynamy od tego — albo od audytu NIS2, jeśli potrzebujecie najpierw samej diagnozy.
Co zyskujecie z DOIT.BIZ
Działający system zamiast artykułu o dyrektywie — i jeden partner od planu wdrożenia do utrzymania.
SZBI dopasowany do KSC i NIS2
Polityki, role, metodyka ryzyka i cykl przeglądu kierownictwa. Dokumenty zostają u Was.
Gotowość incydentowa i CSIRT
Procedura, eskalacja, terminy 24/72 h i miesiąca, przygotowanie do pracy w systemie S46, ćwiczenie ścieżki zgłoszenia.
Łańcuch dostaw pod nadzorem
Rejestr dostawców ICT, wymagania bezpieczeństwa w umowach, zasady dostępu zewnętrznego.
Szkolenie kierownictwa
Warsztat dla zarządu i kierownika podmiotu: obowiązki, nadzór, decyzje, a nie tylko prezentacja o zagrożeniach.
Ciągłość działania
Plan ciągłości (BCP), odtworzenie po awarii (DRP), backupy i testy — w zakresie uzgodnionym na starcie.
Most do ISO 27001 i RODO
Jeśli później potrzebujecie certyfikatu albo spójności z ochroną danych, nie zaczynacie od zera.
Terminy dotyczą podmiotów kluczowych i ważnych, które w dniu wejścia nowelizacji spełniały kryteria ustawowe. Źródła: Ministerstwo Cyfryzacji i ustawa z 23 stycznia 2026 r. (Dz.U. 2026 poz. 252). Nie podajemy tu wymyślonych liczb „wdrożonych NIS2”.
Co obejmuje wdrożenie NIS2?
Zakres dobieramy do kategorii podmiotu, branży, systemów i roli w łańcuchu dostaw. Typowy program obejmuje:
Klasyfikacja i formalności KSC
Weryfikacja, czy firma jest podmiotem kluczowym, ważnym albo dostawcą objętym wymaganiami kontrahentów. Wsparcie przy wpisie do Wykazu KSC, jeśli jeszcze nie został uporządkowany, oraz przy przygotowaniu do systemu S46.
SZBI według wymagań NIS2 / KSC
Polityka bezpieczeństwa informacji, role i odpowiedzialności, cykl przeglądu kierownictwa, rejestr działań i dowodów.
Analiza ryzyka
Metodyka, rejestr ryzyk, decyzje o postępowaniu z ryzykiem, akceptacja przez kierownictwo.
Polityki i procedury
Dokumenty, które da się stosować: dostęp, podatności, kopie, zmiana, akceptowalne użytkowanie, praca zdalna — w zakresie wynikającym z ryzyka.
Incydenty i zgłaszanie do CSIRT
Procedura, kwalifikacja incydentu poważnego, eskalacja, szablony, terminy 24 h / 72 h / sprawozdanie końcowe, zasady współpracy z CSIRT.
Łańcuch dostaw
Rejestr dostawców ICT, wymagania w umowach i SLA, zasady dostępu uprzywilejowanego i podwykonawców.
Szkolenie zarządu i kierownika
Obowiązki ustawowe, nadzór, decyzje, raportowanie. Świadomość dla zespołu — w uzgodnionym zakresie.
Ciągłość działania
BCP, DRP, testy kopii i odtworzenia, krytyczne procesy i minimalny poziom działania po awarii.
Poza typowym zakresem abonamentu (ustalamy osobno, jeśli są potrzebne): testy penetracyjne i administracja systemami IT, funkcja Inspektora Ochrony Danych, pełnienie roli etatowego CISO, opłata jednostki certyfikującej przy ISO 27001.
Jak wygląda wdrożenie krok po kroku?
Proces prowadzimy tak, żeby nie sparaliżować firmy i zdążyć z obowiązkami, które da się zaplanować.
Bezpłatna konsultacja
20 minut: kwalifikacja, terminarz KSC, czy zaczynamy od audytu, czy od wdrożenia na bazie istniejącego raportu.
NDA i zakres
Najpierw poufność, potem umowa i zakres SZBI.
Audyt zerowy albo start z raportu
Albo wykorzystujemy audyt NIS2, albo na początku abonamentu robimy diagnozę luk i plan wdrożenia.
SZBI, ryzyka i polityki
Dokumenty przygotowujemy my, Wy je akceptujecie; ustalamy role i cykl nadzoru kierownika.
Incydenty, S46, dostawcy, ciągłość
Procedury, szablony, rejestr dostawców, BCP/DRP, przygotowanie do zgłoszeń.
Szkolenie kierownictwa i przekazanie
Warsztat dla zarządu, omówienie dowodów, ewentualne ćwiczenie ścieżki incydentu.
Utrzymanie w abonamencie
Aktualizacje dokumentacji i ryzyk, wsparcie przy incydencie i kwestionariuszach, przygotowanie do obowiązkowego audytu (dla podmiotów, których to dotyczy).
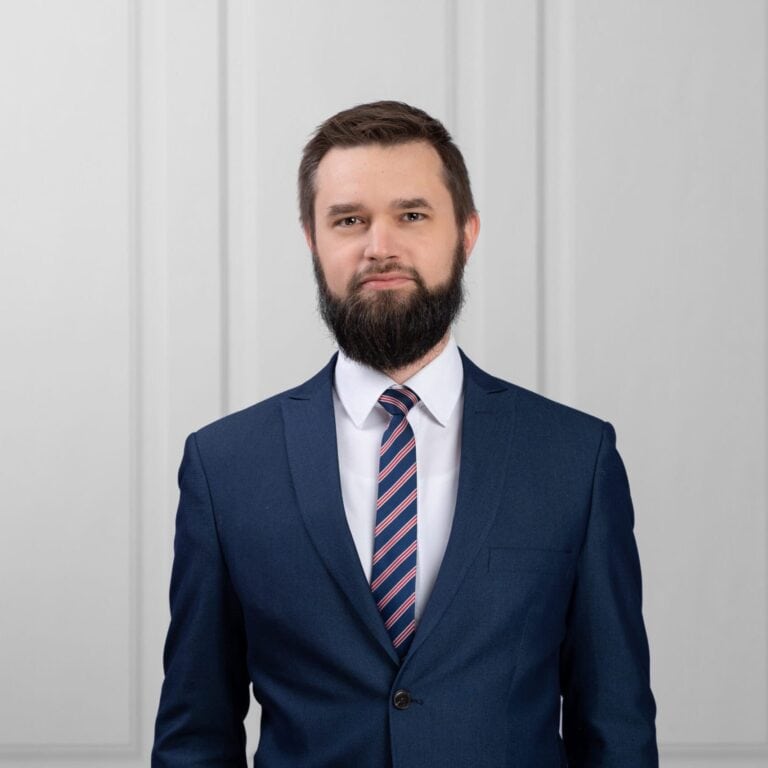
„Procedury incydentów, zgłoszenia i ciągłość działania muszą dać się przećwiczyć, nie tylko podpisać. Dlatego na końcu omawiamy ścieżkę z kierownictwem.”
Marcin Mrozik · Ekspert RODO, Inspektor Ochrony Danych, Audytor ISO 27001
Szczegółowy harmonogram ustalamy na konsultacji — zależy od wielkości organizacji, dojrzałości dokumentacji i tego, czy audyt już był.
Co zostaje u Was po wdrożeniu?
Nie chodzi o listę papierów. Chodzi o dokumenty i mechanizmy, które naprawdę wspierają bezpieczeństwo i dają dowody nadzoru.
- polityka bezpieczeństwa informacji / SZBI
- procedura zarządzania ryzykiem i rejestr ryzyk
- role, odpowiedzialności, osoby do kontaktu w KSC
- raportowanie do kierownictwa
- rejestr działań i dowodów
- procedura obsługi incydentów i kwalifikacji incydentu poważnego
- ścieżka eskalacji i szablony zgłoszeń do CSIRT (24 / 72 h / sprawozdanie)
- zasady pracy z systemem S46
- plan ciągłości działania i plan odtworzenia
- testy kopii zapasowych — w uzgodnionym zakresie
- rejestr dostawców ICT
- wymagania bezpieczeństwa w umowach
- zasady dostępu uprzywilejowanego
- ramy zarządzania podatnościami, monitoringu i logowania
- wdrożenie techniczne IT — osobno, jeśli wyjdzie poza uzgodniony zakres
Ile kosztuje wdrożenie NIS2?
Jeden abonament obejmuje wdrożenie SZBI zgodnego z KSC / NIS2 i jego utrzymanie. Nie bierzemy jednorazowo kilkunastu tysięcy złotych za wdrożenie — rozkładamy koszt na stałe raty miesięczne.
- audyt zerowy na starcie albo praca na istniejącym raporcie z audytu NIS2
- wdrożenie SZBI: polityki, procedury, analiza ryzyka, role i nadzór kierownika
- procedury incydentów i przygotowanie do zgłoszeń do CSIRT (w tym S46)
- łańcuch dostaw: rejestr, wymagania w umowach, zasady dostępu
- szkolenie kierownictwa / zarządu
- plan ciągłości i ramy odtworzenia — w uzgodnionym zakresie
- aktualizacja dokumentacji i rejestru ryzyka
- wsparcie przy incydencie, kwestionariuszach klientów i przygotowaniu do obowiązkowego audytu KSC (jeśli Was dotyczy)
- monitoring powiązań z ISO 27001 i RODO
- testy penetracyjne i administracja systemami IT
- funkcja Inspektora Ochrony Danych (IOD) — osobna usługa
- pełnienie roli etatowego CISO
- sam audyt NIS2 jako osobna, jednorazowa diagnoza (wstępna analiza od 4 900 zł netto, audyt od 12 000 zł netto), jeśli chcecie najpierw tylko raport, bez wdrażania
Czego nie gwarantujemy: wyniku kontroli organu ani wyniku obowiązkowego audytu cyberbezpieczeństwa — to ocena niezależnego audytora albo organu.
Gwarantujemy, że w ramach abonamentu domykamy uzgodniony zakres wdrożenia i wspieramy Was przy lukach, które z niego wynikną.
Dla kogo jest ta usługa?
Abonament Wdrożenie NIS2 sprawdza się najlepiej w tych sytuacjach:
Podmioty kluczowe
Organizacje z sektorów szczególnie istotnych dla gospodarki, usług publicznych i bezpieczeństwa, które muszą wdrożyć SZBI, zgłoszenia i — w swoim terminie — obowiązkowy audyt.
Podmioty ważne
Firmy objęte KSC / NIS2, które potrzebują zarządzania ryzykiem, gotowości incydentowej i dowodów nadzoru kierownika.
Dostawcy dużych firm
Organizacje, które nie zawsze są bezpośrednio wpisane do wykazu, ale dostaną wymagania od klientów: umowy, ankiety, ciągłość, incydenty.
Zarządy i kierownicy
Osoby, które mają ustawowy nadzór nad cyberbezpieczeństwem i chcą szkolenia, cyklu raportów i systemu, który da się utrzymać.
Pierwszy krok: 20 minut rozmowy albo audyt NIS2
Zanim podejmiecie decyzję, porozmawiajcie z naszym ekspertem. Na bezpłatnej, 20-minutowej konsultacji omówimy:
- czy i w jakiej kategorii KSC / NIS2 może Was dotyczyć,
- czy zaczynać od audytu NIS2, czy od razu od wdrożenia w abonamencie,
- zakres SZBI, incydentów, dostawców i szkolenia kierownictwa,
- wysokość abonamentu — bez ukrytych kosztów.
Jeśli potrzebujecie najpierw samej diagnozy i planu naprawczego, właściwą usługą jest Audyt NIS2. Wdrożenie jest kolejnym krokiem: zamykamy luki, uruchamiamy system i go utrzymujemy.
Wdrożenie NIS2 ma działać w firmie w zwykły wtorek, a nie tylko w dniu kontroli. Dlatego SZBI, incydenty i nadzór kierownika rozkładamy na jeden stały abonament, a nie na jednorazowy plik dokumentów.
Wdrożenie NIS2 — pytania zarządu przed decyzją
Czy samo wdrożenie NIS2 zastępuje audyt?
Nie. Audyt pokazuje luki, ryzyka i kolejność działań. Wdrożenie te działania przeprowadza i zostawia działający system. Można zacząć od audytu NIS2 albo wejść w abonament z audytem zerowym na starcie — tak jak przy ISO 27001.
Do kiedy trzeba wdrożyć obowiązki KSC / NIS2?
Nowelizacja ustawy o KSC obowiązuje od 3 kwietnia 2026 r. Dla podmiotów kluczowych i ważnych, które w tym dniu spełniały kryteria ustawowe, Ministerstwo Cyfryzacji wskazuje m.in. wdrożenie obowiązków (w tym SZBI) i podłączenie do S46 do 3 kwietnia 2027 r. oraz pierwszy obowiązkowy audyt cyberbezpieczeństwa dla wskazanych podmiotów kluczowych do 3 kwietnia 2028 r. Wpis do Wykazu KSC miał termin 3 października 2026 r. — jeśli jeszcze nie jest uporządkowany, zajmujemy się tym na początku współpracy.
Jakie są terminy zgłaszania incydentów?
Przy incydencie poważnym przepisy KSC przewidują trzy etapy: wczesne ostrzeżenie do 24 godzin od wykrycia, zgłoszenie do 72 godzin oraz sprawozdanie końcowe w terminie miesięcznym — przez system S46, we współpracy z właściwym CSIRT. Nie każda awaria jest incydentem poważnym; organizacja musi umieć to zakwalifikować.
Czy ISO 27001 wystarczy zamiast NIS2?
Nie. NIS2 i ustawa o KSC to obowiązek prawny dla wskazanych podmiotów. ISO/IEC 27001 to norma SZBI, która pomaga zorganizować i udokumentować wiele oczekiwanych zabezpieczeń, ale sama nie jest certyfikatem zgodności z NIS2. W praktyce często wdrażamy oba wątki jako jeden program.
Ile kosztuje wdrożenie NIS2?
Wdrożenie SZBI zgodnego z KSC / NIS2 i jego utrzymanie obejmuje jeden abonament od 2 500 zł netto miesięcznie, bez jednorazowej opłaty za wdrożenie. Sam audyt NIS2 wyceniamy osobno (wstępna analiza od 4 900 zł netto, audyt od 12 000 zł netto). Dokładny zakres potwierdzamy na bezpłatnej 20-minutowej konsultacji.
Czy po wdrożeniu zostajecie na utrzymaniu?
Tak. Abonament po wdrożeniu obejmuje aktualizacje, wsparcie przy incydencie i kwestionariuszach oraz przygotowanie do obowiązkowego audytu, jeśli Was dotyczy. System ma żyć, a nie „umrzeć na dysku” po oddaniu dokumentacji.
Powiązane usługi i źródła
Jeżeli wdrożenie NIS2 łączy się u Was z audytem, ISO 27001 albo ochroną danych, warto zbudować jeden program bezpieczeństwa.
Uporządkujcie wdrożenie NIS2, zanim zostanie sam termin
20-minutowa konsultacja, konkretna wycena po rozmowie, zero zobowiązań. Odpowiadamy w ciągu 1 godziny roboczej.
Zacznij od bezpłatnej konsultacji
Zostaw kontakt i temat rozmowy. Odezwiemy się w ciągu godziny roboczej, żeby ustalić termin 20-minutowej konsultacji.
- Odpowiadamy w 1 godzinę roboczą
- Rozmowa bezpłatna
- Bez zobowiązań
Nie wysyłamy ofert masowych. Dane przetwarzamy zgodnie z RODO.